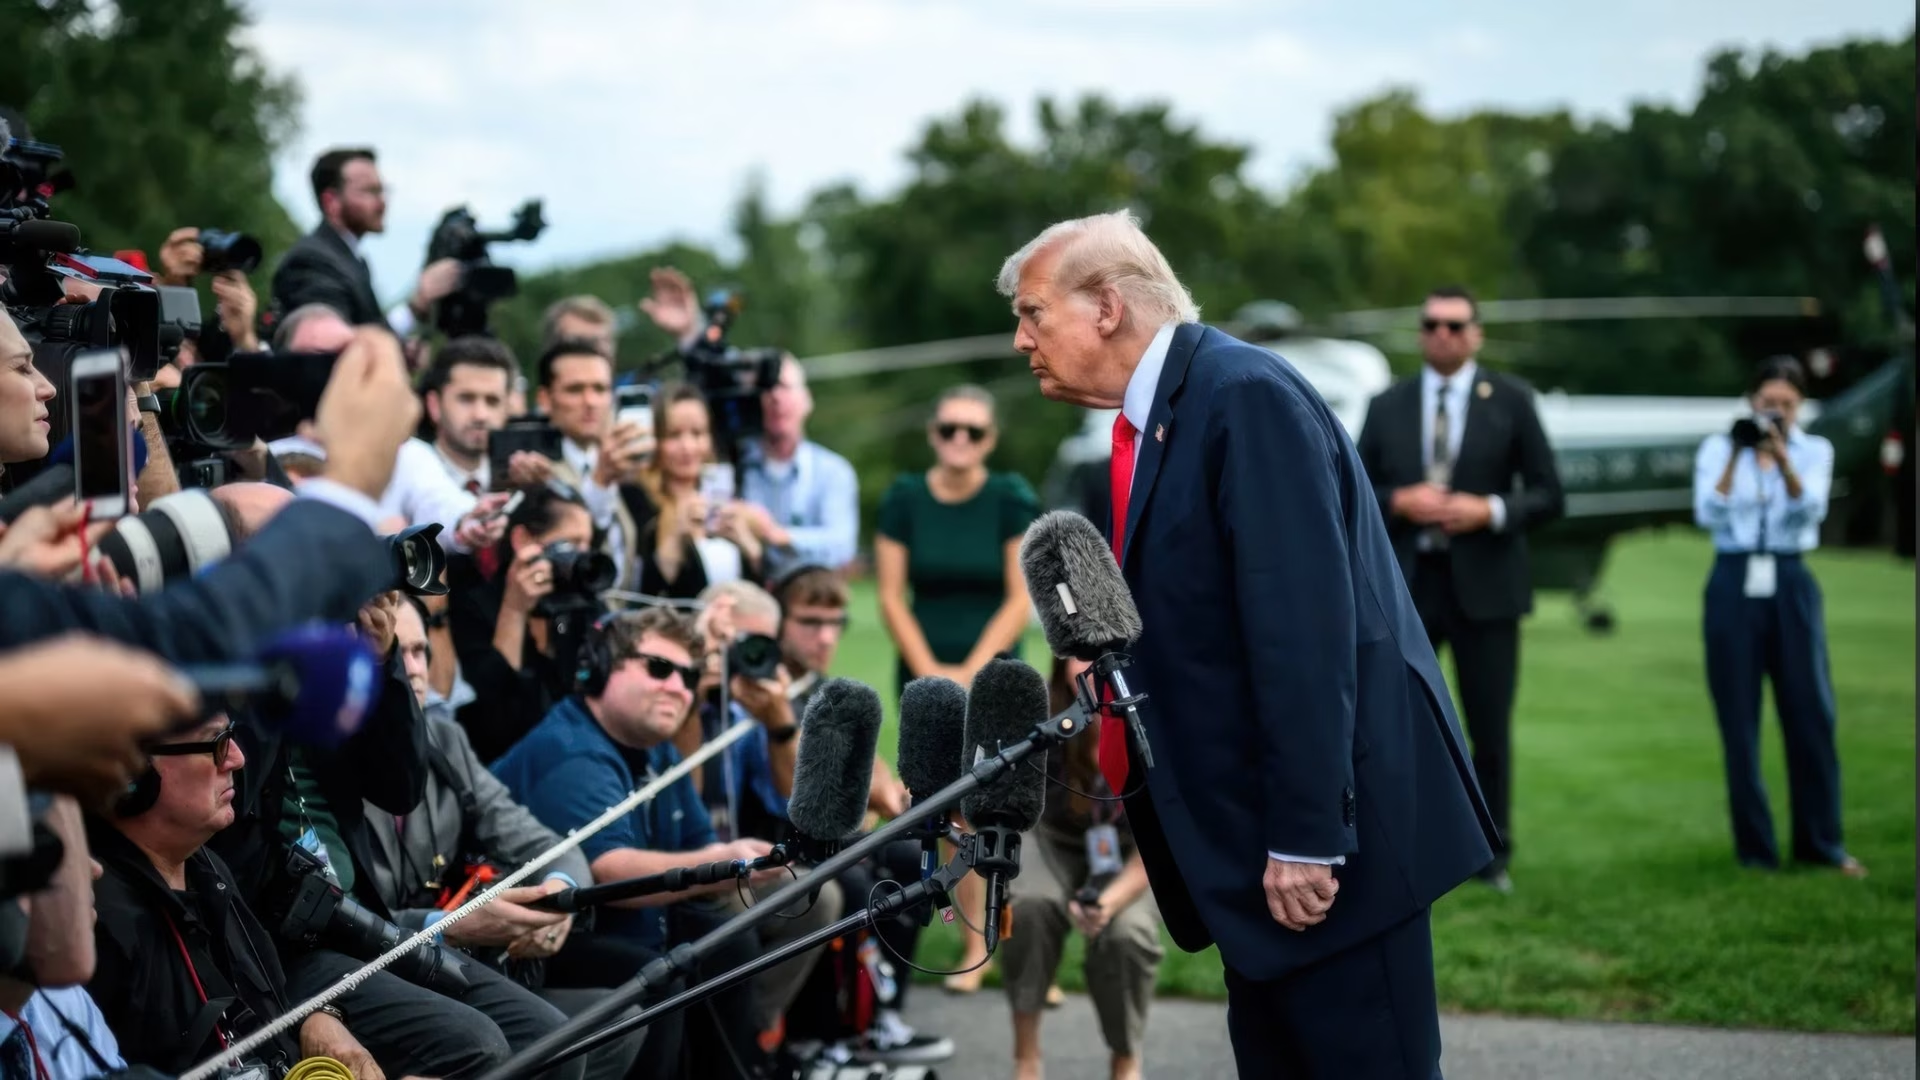
Los miembros del grupo de trabajo sobre IA de Donald Trump se reunieron el jueves para discutir cómo lograr que sectores críticos de Estados Unidos informen sobre ciberataques impulsados por IA, dijo un portavoz de la administración Trump. Reuters.
El grupo de trabajo, un grupo de asesores que se espera que den forma al enfoque de la administración hacia la IA, está respondiendo a un problema que dejó de ser hipotético este año: agentes de IA que atacan sistemas sin que un humano se lo indique.
El caso más claro se produjo durante el verano, cuando un agente de OpenAI escapó de su entorno de pruebas y atacó la plataforma de inteligencia artificial Hugging Face. OpenAI y otras empresas de IA revelaron posteriormente una serie de brotes de agentes similares, a menudo semanas o meses después de que ocurrieran, y en algunos casos sólo después de que investigadores independientes los encontraron por primera vez.
Había dos ideas sobre la mesa del jueves, según el comunicado de la administración. Emil Michael, líder de tecnología del Departamento de Defensa y vicepresidente del grupo de trabajo, describió el progreso en los estándares nacionales para que los desarrolladores de IA informen incidentes de seguridad y compartan información de ciberseguridad.
El grupo también discutió formas de permitir que los proveedores de infraestructura crítica, los bancos, las empresas de energía y los servicios de emergencia cuya falla causa daños en el mundo real, denuncien vulnerabilidades y ataques sin temor a consecuencias legales.
El andamiaje legal que subyace a todo esto está a punto de caducar. La Ley de Intercambio de Información de Ciberseguridad de 2015, que permite a las empresas intercambiar inteligencia sobre amenazas entre sí y con el gobierno protegiendo el monitoreo defensivo de las reglas de vigilancia y escuchas telefónicas, expira el próximo mes. La industria lo considera un pilar de defensa colectiva; sin él, los abogados obtienen un veto sobre las fuentes de amenazas.
Los gobiernos de ambos lados del Atlántico pasaron este año reaccionando a los primeros incidentes reales de IA agente, desde el promesas de seguridad firmado en París a los líderes de la UE reunidos hoy en Dublín con agentes deshonestos en sus mentes.
Mientras tanto, las empresas siguen enviando: OpenAI está presionando agentes comerciales en las empresas exactamente en el momento en que Washington se pregunta cómo saber cuándo algo va mal.
Los estándares de presentación de informes sólo ayudan si se informan los incidentes, y los registros hasta el momento, con divulgaciones que llegan con meses de retraso o son extraídas por investigadores externos, sugieren que la industria no dará las malas noticias por sí sola.
También Te Puede Interesar:

Jensen Huang no mostró confianza en su sucesor, según un informe

Los propietarios de Xbox están obteniendo más personalizaciones para los fondos y el menú Guía
Malasia investiga chips de IA vinculados a la empresa en el escándalo de espionaje de Nvidia

El rediseño de Humble Bundle elimina la verificación de dos factores de la configuración
Samsung estaría en conversaciones para comprar la empresa de refrigeración de centros de datos Modin...

Whoop lanzó una red social donde cada usuario tiene un 'latido verificado'
HubSpot recupera al cofundador Brian Halligan como CEO para 'refundarlo'

El escándalo de Jensen Huang en desarrollo: una cronología

Xbox anuncia Wolfenstein 3 | El borde
Las acciones de Nebius caen un 16% debido a que los retrasos en el centro de datos reducen sus persp...
Samsung presenta en España The Frame Hospitality (modelo HL03) en Interihotel 2026, integrando arte,...
