Los policías contra delitos cibernéticos que aún celebran el desmantelamiento de LockBit deberían volver a congelar el champán porque los hackers vinculados a Rusia han resurgido y han declarado su apoyo a Donald Trump.
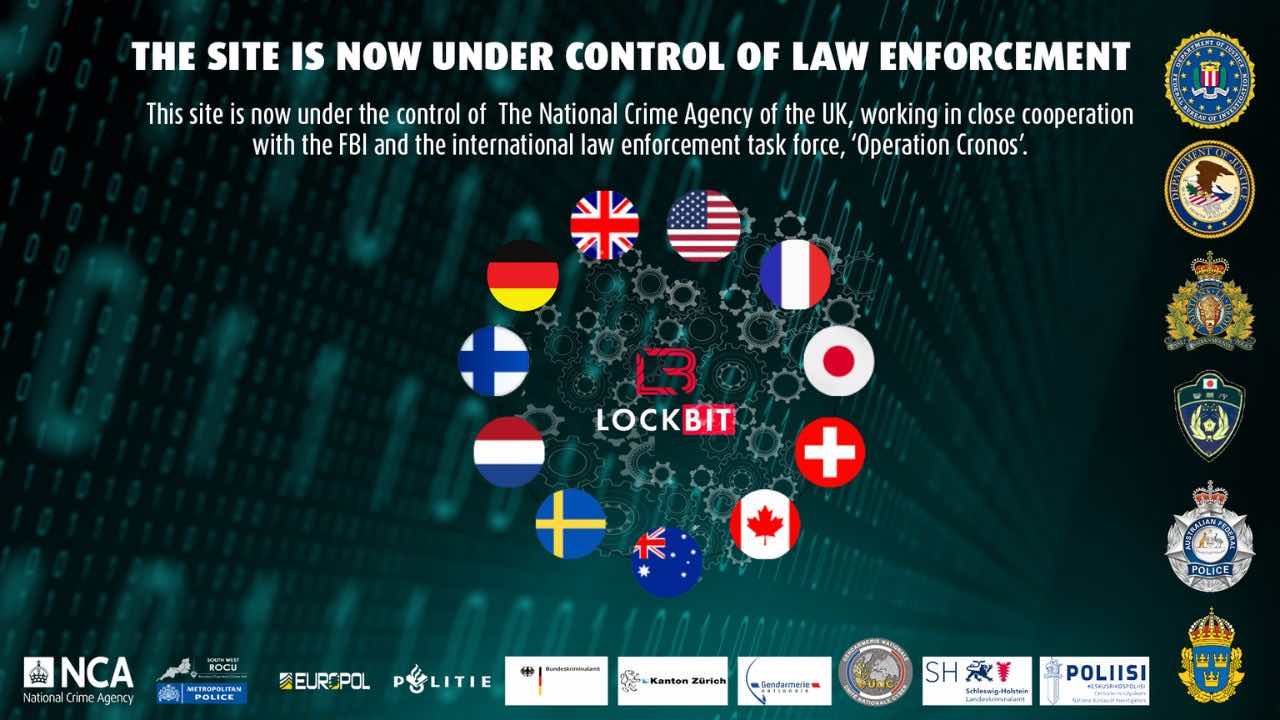
LockBit, a menudo descrito como el «grupo de ransomware más activo del mundo», fue interrumpido Martes pasado por una coalición internacional de organismos encargados de hacer cumplir la ley.
Según Europol, el grupo de trabajo se infiltró en la «plataforma principal y la infraestructura crítica» de la pandilla. Los miembros de LockBit también fueron arrestados y acusados. La Agencia Nacional contra el Crimen de Gran Bretaña dijo que la operación había comprometido «toda su empresa criminal».
Pero menos de una semana después, LockBit resurgió en la Dark Web. En un nuevo sitio, la pandilla compartió una aparente lista de víctimas corporativas, una explicación del desmantelamiento y ese dudoso respaldo a Trump.
en un mensaje largo Publicado el lunes, el presunto líder del grupo culpó a su «negligencia personal e irresponsabilidad» por el derribo.
También dijeron que la redada fue provocada por el robo reciente de datos de los sistemas gubernamentales en el condado de Fulton, Georgia.
«Los documentos robados contienen muchas cosas interesantes y los casos judiciales de Donald Trump que podrían afectar las próximas elecciones estadounidenses», afirmaba el mensaje.
Luego vino la sospechosa declaración política.
«Personalmente votaré por Trump», dijeron.
La seguridad cibernética Los expertos, sin embargo, dudan de que el líder de LockBit sea un ciudadano estadounidense. Sin embargo, están extremadamente preocupados por el regreso del grupo.
¿Qué sigue para LockBit?
Los analistas han detectado señales claras de que LockBit reanudará sus operaciones.
Tim Geschwindtasociado senior del equipo de respuesta a incidentes cibernéticos de la consultoría de seguridad S-RMdijo el piratas informáticosRecuperaron su infraestructura durante el fin de semana. Para ello, utilizaron servidores de respaldo que no se vieron comprometidos durante la caída de la semana pasada.
Con la pandilla nuevamente abierta al público, los afiliados de LockBit ahora están regresando al trabajo. Se han reportado varios incidentes nuevos en las últimas 24 a 48 horas, dijo Geschwindt, mientras que nuevas víctimas están apareciendo en nuevos sitios.
“Esperamos que LockBit regrese a los niveles de volumen de ataques previos a la eliminación; sin embargo, pueden pasar varias semanas antes de que resuelvan los problemas con la nueva infraestructura y aumenten su actividad”, dijo Geschwindt a TNW.
«En última instancia, a pesar de varias eliminaciones importantes en 2023 y principios de 2024, no hemos visto una reducción importante en la cantidad de ataques globales de ransomware o pagos de rescate».