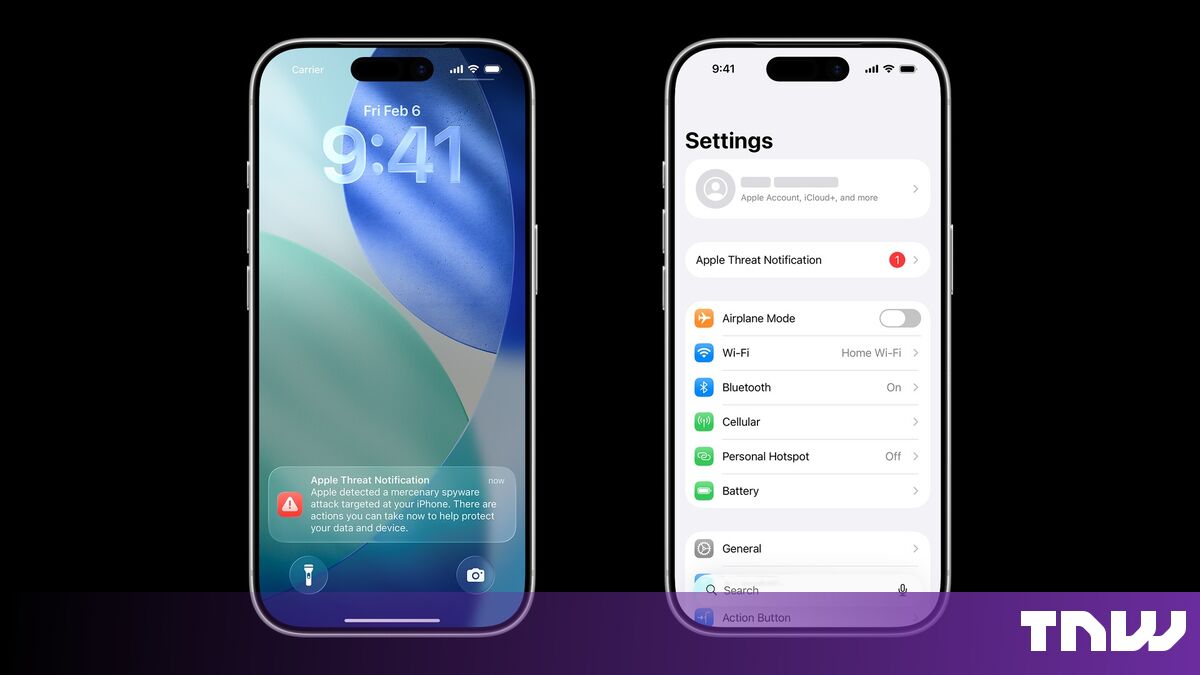
Era un día normal cuando Jay Gibson recibió una notificación inesperada en su iPhone. «Apple detectó un ataque de software espía mercenario dirigido contra su iPhone», decía el mensaje.
Irónicamente, Gibson solía trabajar en empresas que desarrollaban exactamente el tipo de software espía que podía activar dicha notificación. Aún así, se sorprendió al recibir una notificación en su propio teléfono. Llamó a su padre, apagó, guardó el teléfono y fue a comprar uno nuevo.
«Entré en pánico», dijo a TechCrunch. «Fue un desastre. Fue un desastre enorme».
Gibson es sólo una entre un número cada vez mayor de personas que reciben notificaciones de empresas como Apple, Google y WhatsApp, todas las cuales envían advertencias similares sobre ataques de software espía a sus usuarios. Las empresas de tecnología son cada vez más proactivas a la hora de alertar a sus usuarios cuando se convierten en blanco de piratas informáticos gubernamentales y, en particular, de aquellos que utilizan software espía fabricado por empresas como Intellexa, NSO Group y Paragon Solutions.
Pero aunque Apple, Google y WhatsApp alertan, no se involucran en lo que sucede a continuación. Las empresas de tecnología dirigen a sus usuarios a personas que podrían ayudar, pero en ese momento las empresas se alejan.
Esto es lo que sucede cuando recibe una de estas advertencias.
Advertencia
Ha recibido una notificación de que era el objetivo de piratas informáticos del gobierno. ¿Y ahora qué?
Primero que nada, tómalo en serio. Estas empresas tienen una gran cantidad de datos de telemetría sobre sus usuarios y lo que sucede tanto en sus dispositivos como en sus cuentas en línea. Estos gigantes tecnológicos cuentan con equipos de seguridad que llevan años buscando, estudiando y analizando este tipo de actividad maliciosa. Si creen que usted ha sido un objetivo, probablemente tengan razón.
Es importante tener en cuenta que en el caso de las notificaciones de Apple y WhatsApp, recibir una no significa necesariamente que hayas sido pirateado. Es posible que el intento de pirateo haya fallado, pero aún así pueden decirte que alguien lo intentó.

En el caso de Google, lo más probable es que la compañía haya bloqueado el ataque y le esté informando que puede ingresar a su cuenta y asegurarse de tener activada la autenticación multifactor (idealmente una clave de seguridad física o clave de acceso), y también activar su Programa de Protección Avanzada, que también requiere una clave de seguridad y agrega otras capas de seguridad a su cuenta de Google. En otras palabras, Google te dirá cómo protegerte mejor en el futuro.
En el ecosistema de Apple, debes activar el modo de bloqueo, que activa una serie de funciones de seguridad que dificultan que los piratas informáticos apunten a tus dispositivos Apple. Apple ha afirmado durante mucho tiempo que nunca ha visto un hack exitoso contra un usuario con el modo de bloqueo habilitado, pero ningún sistema es perfecto.
Mohammed Al-Maskati, director de la línea de ayuda de seguridad digital de Access Now, un equipo global de expertos en seguridad que investiga casos de software espía contra miembros de la sociedad civil las 24 horas del día, los 7 días de la semana, compartió con TechCrunch el consejo que la línea de ayuda brinda a las personas preocupadas de que puedan ser blanco de software espía del gobierno.
Este consejo incluye mantener actualizados los sistemas operativos y las aplicaciones de sus dispositivos; activar el modo de bloqueo de Apple y la protección avanzada de Google para cuentas y dispositivos Android; tenga cuidado con los enlaces y archivos adjuntos sospechosos; reiniciar su teléfono regularmente; y para prestar atención a los cambios en el funcionamiento de su dispositivo.
Contáctenos
¿Ha recibido una notificación de Apple, Google o WhatsApp acerca de haber sido atacado con software espía? ¿O tiene información sobre los fabricantes de software espía? Nos encantaría saber de usted. Desde un dispositivo que no sea del trabajo, puede comunicarse con Lorenzo Franceschi-Bicchierai de forma segura en Signal al +1 917 257 1382, o vía Telegram y Keybase @lorenzofb, o correo electrónico.
Buscando ayuda
Lo que suceda después depende de quién seas.
Existen herramientas de código abierto y descargables que cualquiera puede utilizar para detectar presuntos ataques de software espía en sus dispositivos, lo que requiere un poco de conocimiento técnico. Puede utilizar Mobile Verification Toolkit, o MVT, una herramienta que le permite buscar rastros forenses de un ataque por su cuenta, quizás como primer paso antes de buscar ayuda.
Si no quiere o no puede usar MVT, puede acudir directamente a alguien que pueda ayudarle. Si eres periodista, disidente, académico o activista de derechos humanos, existen varias organizaciones que pueden ayudarte.
Puede recurrir a Access Now y su línea de ayuda de seguridad digital. También puedes contactar con Amnistía Internacional, que cuenta con su propio equipo de investigadores y amplia experiencia en estos casos. O puede comunicarse con The Citizen Lab, un grupo de derechos digitales de la Universidad de Toronto, que ha estado investigando abusos de software espía durante casi 15 años.
Si eres periodista, Reporteros sin Fronteras también dispone de un laboratorio de seguridad digital que se ofrece a investigar casos sospechosos de piratería informática y vigilancia.
Fuera de estas categorías de personas, los políticos o los ejecutivos de empresas, por ejemplo, tendrán que irse a otra parte.
Si trabaja para una gran empresa o partido político, es probable que tenga un equipo de seguridad competente (¡con suerte!) al que pueda acudir directamente. Puede que no tengan el conocimiento específico para investigar en profundidad, pero en ese caso probablemente sepan a quién acudir, incluso si Access Now, Amnistía y Citizen Lab no pueden ayudar a quienes están fuera de la sociedad civil.
De lo contrario, no hay muchos lugares a los que puedan acudir ejecutivos o políticos, pero preguntamos y encontramos los que aparecen a continuación. No podemos responder plenamente por ninguna de estas organizaciones, ni las respaldamos directamente, pero basándonos en sugerencias de personas en las que confiamos, vale la pena señalarlas.
Quizás la más conocida de estas empresas de seguridad privada sea iVerify, que crea una aplicación para Android e iOS y también ofrece a los usuarios la opción de solicitar una investigación forense en profundidad.
Matt Mitchell, un reconocido experto en seguridad que ha estado ayudando a poblaciones vulnerables a protegerse de la vigilancia, tiene una nueva startup, llamada Safety Sync Group, que ofrece este tipo de servicio.
Jessica Hyde, una investigadora forense con experiencia en los sectores público y privado, tiene su propia startup llamada Hexordia y se ofrece a investigar presuntos ataques.
La empresa de ciberseguridad móvil Lookout, que tiene experiencia en el análisis de software espía gubernamental de todo el mundo, tiene un formulario en línea que permite a las personas pedir ayuda para investigar ciberataques que involucran malware, compromiso de dispositivos y más. Los equipos forenses y de inteligencia de amenazas de la empresa podrían entonces involucrarse.
Luego está Costin Raiu, que dirige TLPBLACK, un pequeño equipo de investigadores de seguridad que solían trabajar en el Grupo de Análisis e Investigación Global de Kaspersky, o GReAT. Raiu era el jefe de la unidad cuando su equipo descubrió sofisticados ciberataques de equipos de piratería gubernamentales de élite de Estados Unidos, Rusia, Irán y otros países. Raiu le dijo a TechCrunch que las personas que sospechen que han sido pirateadas pueden enviarle un correo electrónico directamente.
Investigación
Lo que suceda a continuación depende de a quién acuda en busca de ayuda.
En términos generales, es posible que la organización con la que se comunique quiera realizar una verificación forense inicial consultando un archivo de informe de diagnóstico que puede crear en su dispositivo y que puede compartir con los investigadores de forma remota. En este punto, esto no requiere que entregues tu dispositivo a nadie.
Este primer paso puede detectar signos de ataque o incluso de infección. También puede que no resulte nada. En ambos casos, es posible que los investigadores quieran profundizar más, lo que requerirá que usted envíe una copia de seguridad completa de su dispositivo, o incluso de su dispositivo real. En ese momento, los investigadores harán su trabajo, que puede llevar tiempo porque el software espía gubernamental moderno intenta ocultar y eliminar sus huellas, y le dirán lo que sucedió.
Desafortunadamente, es posible que el software espía moderno no deje ningún rastro. El modus operandi en estos días, según Hassan Selmi, quien dirige el equipo de respuesta a incidentes en la línea de ayuda de seguridad digital de Access Now, es una estrategia de «aplastar y agarrar», lo que significa que una vez que el software espía infecta el dispositivo objetivo, roba tantos datos como puede y luego intenta eliminar cualquier rastro y desinstalarse. Se supone que los fabricantes de software espía intentan proteger su producto y ocultar su actividad a los investigadores y a los investigadores.
Si eres periodista, disidente, académico, activista de derechos humanos, los grupos que te ayudan pueden preguntarte si quieres hacer público el hecho de que fuiste atacado, pero no estás obligado a hacerlo. Estarán encantados de ayudarle sin atribuirse el mérito público por ello. Sin embargo, puede haber buenas razones para salir del armario: denunciar el hecho de que un gobierno lo atacó, lo que puede tener el efecto secundario de advertir a otros como usted sobre los peligros del software espía; o exponer una empresa de software espía mostrando que sus clientes están abusando de su tecnología.
Esperamos que nunca recibas una de estas notificaciones. Pero también esperamos que, si lo haces, esta guía te resulte útil. Mantente a salvo ahí fuera.
También Te Puede Interesar:

Yvonne Bajela aportará 17 millones de dólares en capital fresco a la escena de las startups europeas
El nuevo dispositivo de bolsillo de Ucrania vuelve contra ellos las cámaras de los drones rusos

Uno de los socios de Android de Google convirtió 1,3 millones de decodificadores en una botnet

Google lleva Dreambeans a la India en un intento por llevar a las masas historias personales generad...

Apple estableció un récord de ventas de iPhone incluso sin un nuevo iPhone estándar
Google abre sus oficinas en el Reino Unido a los reclutadores sindicales tras un cambio en la ley

Apple puede intentar aumentar los ingresos haciendo... algo con aplicaciones de inteligencia artific...

Apple "no puede predecir" cuándo tendrá suficientes iPhone Duos para todos

Anthropic advierte que está muy cerca de la capacidad RSI, también conocida como IA de autoconstrucc...
Las alertas de software espía de Apple llegan a parlamentarios y periodistas alemanes en 99 países

Alemania dice que los iPhone de los legisladores pueden haber sido pirateados con software espía
