Gartner pronostica que los agentes de IA para tareas específicas serán Integrado en el 40% de las aplicaciones empresariales. para finales de año. Eso es un aumento de menos del 5%.
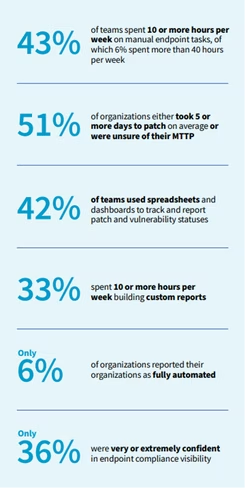
Los sistemas destinados a catalogar lo que se ejecuta en un dispositivo administrado no han seguido el ritmo. El 46% de las organizaciones automatizan el inventario y el monitoreo de endpoints en la actualidad, por Encuesta de Automox a profesionales TI. Esto va más allá de un problema de inventario de software en el sentido tradicional. Es el punto en el que el software dejó de esperar a que le dijeran qué hacer.
La pregunta del inventario acaba de cambiar de forma
El inventario de software responde a una pregunta estática. Durante la mayor parte de la historia de la disciplina eso fue suficiente. El software en un terminal no hizo nada hasta que una persona o un programador se lo indicó. Los agentes residentes rompen esa premisa. Leen archivos locales, llaman a herramientas, invocan API y realizan acciones de varios pasos en los espacios entre los momentos en que alguien mira.
Entonces, la pregunta útil no es qué está instalado, sino qué puede hacer y qué hizo. Cyberhaven Labs descubrió la adopción empresarial de aplicaciones nativas de IA basadas en endpoints creció un 509% durante el año pasado. Phantom Labs de BeyondTrust sitúa el aumento de agentes de IA dentro de entornos empresariales en un 466,7% interanual. Ambas cifras son telemetría de proveedores en lugar de mediciones de toda la industria, pero apuntan en la misma dirección.
«Nadie hace todo bien. Pero hay una diferencia entre estar equivocado y estar equivocado en todas partes al mismo tiempo», dice el director ejecutivo de Automox, Justin Talerico. «Una mala decisión en una máquina, la arreglas y sigues adelante. Esa misma llamada transmitida a toda la flota, de repente no estás solucionando un error, estás gestionando una crisis. La velocidad sin escala es una curva de aprendizaje. La velocidad a escala es una apuesta a tu propio criterio, cada vez. Esa es la parte que la gente no considera hasta que es demasiado tarde».
La propiedad que hace que un agente sea útil, actuando sin esperar, es lo que convierte a un agente no gobernado en un evento que afecta a toda la flota.
Esos eventos aterrizan en el equipo de punto final por definición. La mayoría de esos equipos carecen de una visión clara de su propio patrimonio. Solo el 36 % dijo a Automox que tenía mucha o extrema confianza en la visibilidad del cumplimiento de sus terminales.
Los agentes heredan el privilegio, no lo solicitan
Un agente de IA no tiene privilegios propios. Se ejecuta con la identidad y el alcance de permisos de lo que sea que lo haya iniciado. Ése es el punto de BeyondTrust sobre la gobernanza de la identidad de los agentes. El sistema operativo no puede distinguir un comando que una persona escribió de uno generado por un modelo. Nada de eso requiere un exploit; es el diseño funcionando según lo previsto.
Revocación es el verbo que falta en la mayoría de las conversaciones con agentes. El inventario confirma que existe un agente y el alcance decide qué puede hacer. Lo que una herramienta de flota está en una posición única para responder es lo que sucede en los noventa segundos después de que alguien decide que debe detenerse.
El OWASP Top 10 para aplicaciones LLM presenta este modo de falla bajo Agencia Excesiva. Lo atribuye a funcionalidad excesiva, permisos excesivos y autonomía excesiva. Dos de esos tres son problemas de permisos. Sus mitigaciones se leen como una política de punto final. Minimizar lo que un agente puede alcanzar, ejecutar en el contexto del usuario, requerir aprobación para acciones de alto impacto.
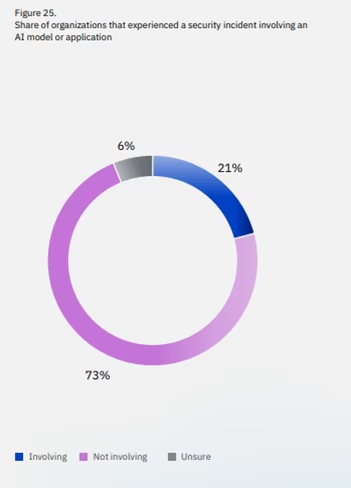
La mayoría de las organizaciones no lo están haciendo. El informe sobre el costo de una vulneración de datos de 2026 de IBM encontró que El 92% de las organizaciones reportan una violación relacionada con la IA carecía de controles de acceso de IA adecuados. Sólo el 40% aplica controles de acceso a los modelos y datos de IA. La Encuesta de Identidad de Infraestructura 2026 de Teleport midió el costo con una tasa de incidentes del 17% para el acceso a IA con menos privilegios frente al 76% para sistemas con privilegios excesivos.
Los controles que hacen que la ejecución de un agente sea segura ya hacen que cualquier cambio automatizado sea seguro. La cara al agente de Automox Protocolo de contexto modelo La integración se entrega con un modo de solo lectura que deshabilita cada operación de escritura a través de una única configuración, acceso a herramientas con alcance por función e ID de correlación escritas en un registro de auditoría en cada invocación. Esa no es una nueva categoría de control, es la gobernanza del punto final aplicada a una persona que llama la que razona.
No gobernado por defecto
Cada marco de gobernanza aquí supone una población conocida de agentes. Se desconoce la población. Se encontró el informe de investigaciones de vulneración de datos de 2026 de Verizon El 67% de los usuarios acceden a servicios de IA. desde cuentas no corporativas en dispositivos corporativos. El 45% de los empleados ahora califican como usuarios habituales de IA en esos dispositivos, frente al 15% del año anterior.
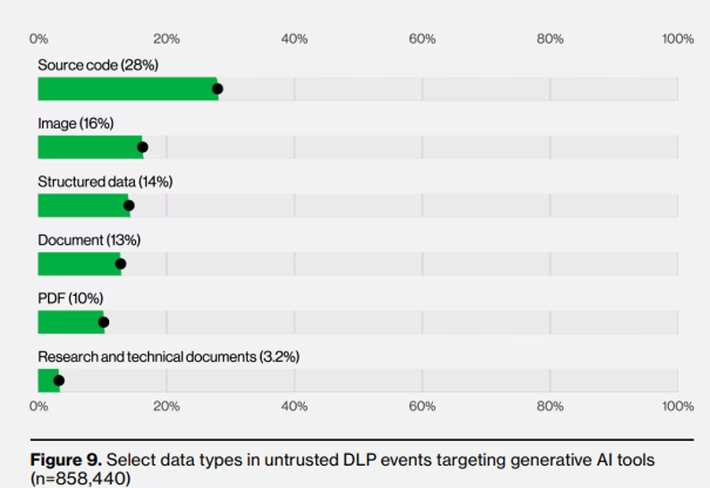
Shadow AI es ahora la tercera acción interna no maliciosa más común en el conjunto de datos de prevención de pérdida de datos de Verizon, un aumento de cuatro veces en términos porcentuales. El tipo de datos que se entrega con mayor frecuencia a modelos no autorizados es el código fuente. Las cifras de IBM son paralelas: los incidentes de IA en la sombra se duplicaron con creces del 20% al 43%, y el 68% de las organizaciones vulneradas no tenían una política para gestionarlos o detectarlos.
El bloqueo de herramientas con nombre no funciona cuando la categoría crece más rápido que la lista de bloqueo. Los equipos de endpoints llegaron a esa conclusión sobre el software no autorizado hace una década, y la respuesta fue el inventario, las políticas y la capacidad de eliminarlo.
La resistencia no se trata de valor. Cuando se les preguntó qué les impide realizar una gestión autónoma de endpoints, el 46% de los profesionales de TI en la encuesta de Automox mencionaron implicaciones para la seguridad y la privacidad de los datos, el 44% el riesgo de cambios incorrectos o no autorizados y el 36% una confianza limitada en las recomendaciones impulsadas por la IA. Lo que quieren primero son frenos: retroceso automático, mencionado por el 43%, y la capacidad de pausar o anular, mencionado por el 42%.
Alcance, luego confianza
La discusión sobre si los agentes de IA pertenecen a la gestión de puntos finales se ha resuelto según el lugar donde se ejecutan. Lo que queda es una cuestión de propiedad antes de que sea técnica: qué equipo tiene el inventario de agentes, quién establece el alcance del permiso y qué tan rápido se puede retirar el acceso cuando ese alcance resulta ser incorrecto.