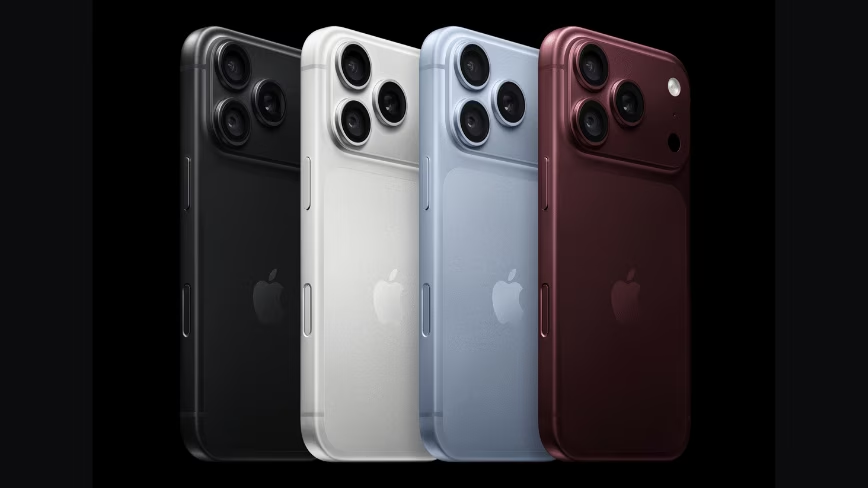
«Una imagen que parece fotorrealista ya no es suficiente para establecer su veracidad», escribieron los ingenieros de seguridad de Apple mientras explicaban cómo el iPhone 18 Pro demostrará que una foto es real.
Apple publicó el diseño de la imagen de referencia de Apple en su Blog de investigación de seguridad el 15 de septiembre. La publicación proviene de su equipo de Ingeniería y Arquitectura de Seguridad (SEAR) y su grupo de Cámara y Fotos. Imagen de referencia es un modo de cámara opcional. Se ejecuta en el sensor de cámara principal del iPhone 18 Pro y Pro Max, que Apple presentado el 9 de septiembre.
La publicación siguió el lanzamiento de iOS 27 el 14 de septiembre. Las reseñas de los nuevos teléfonos aparecieron un día después.
Por qué Apple no se basó en C2PA
La mayor parte de la industria utiliza el estándar C2PA, que OpenAI adoptado en mayo. Apple escribió que esos sistemas adjuntan metadatos de procedencia después de la captura y certifican las ediciones a partir de ese momento.
Según Apple, un atacante puede comprometer esa cadena en cualquier paso y un espectador no tiene forma de detectarlo. La compañía también dijo que vincular una imagen a una identidad pública puede poner en riesgo a los fotógrafos que se encuentran en lugares peligrosos.
En cambio, Apple estableció tres requisitos. Una imagen de referencia debe mostrar fielmente lo que capturó el sensor. La manipulación del sensor o el jailbreak del teléfono no deben socavarlo. Un observador externo no debe poder decir si dos imágenes de referencia proceden del mismo dispositivo.
Cómo el sensor firma una foto
El proceso comienza en la fábrica. Cada sensor de imagen crea su propia clave de firma y nunca libera la mitad privada. El Secure Enclave del teléfono crea una clave independiente. Luego, un manifiesto de dispositivo firmado vincula a los dos, para que Apple pueda verificar más tarde que un sensor y un enclave pertenecen al mismo iPhone.
Cuando un usuario cambia al modo de referencia, el sensor se reinicia en un estado seguro. Firma los datos de los píxeles inmediatamente después de la captura y su firmware no puede cambiar esos datos. Secure Enclave firma metadatos que provienen de fuera del sensor, como el zoom digital y la distancia focal.
Apple no se fía del propio reloj del teléfono. Con un latido regular, el teléfono recibe una marca de tiempo firmada del servicio de marca de tiempo de Apple a través de su sistema de notificación automática. En todo el mundo, esto ocurre cada 15 minutos en promedio.
El último token establece el tiempo de captura más temprano posible. Después del disparo, el teléfono solicita una segunda ficha como último momento posible. Apple dice que garantiza que la foto fue tomada entre los dos.
El teléfono almacena todo como un “negativo digital seguro” en formato DNG. Un fotógrafo también puede compartir ese negativo antes de revelarlo.
Desarrollo en Computación en la Nube Privada
Para revelar lo negativo, el teléfono lo carga en Private Cloud Compute (PCC), los servidores que Apple utiliza para Apple Intelligence. PCC verifica cada firma y confirma que el sensor y el enclave provienen del mismo teléfono. Luego maneja la creación de mosaicos, el mapeo de tonos y la compresión a JPEG.
Si la marca de tiempo más antigua no supera la verificación, PCC utiliza el 31 de marzo de 2026, porque la función no existía antes de esa fecha. Una red neuronal con pesos ocultos también evalúa si la imagen parece una salida sin procesar de los sensores de Apple.
Apple firma la imagen final con una firma poscuántica compuesta que combina RSA-3072 y ML-DSA-87. La compañía escribió que una imagen “que se considere auténtica en 2026 debería ser verificable de forma segura a perpetuidad”.
Apple dice que su diseño PCC impide que incluso Apple vea la imagen. Las solicitudes de marca de tiempo viajan a través de HTTP Oblivious, por lo que el servicio nunca aprende la dirección IP del teléfono. Después del revelado, el negativo pasa a la carpeta de fotos eliminadas y el teléfono lo elimina después de 30 días.
Cómo Apple puede revocar una imagen
Un servicio complementario registra la identificación de cada fotografía, la identificación del sensor y la puntuación de confianza, y mantiene una puntuación actualizada para cada sensor. Si Apple revoca un sensor de baja puntuación, el PCC deja de firmar sus imágenes. Los dispositivos Apple descargan listas de revocación y ejecutan la verificación final localmente.
El director ejecutivo de Epic Games, Tim Sweeney, señaló ese registro en X. «Aunque los usuarios no pueden determinar si dos fotos son del mismo usuario, Apple sí puede», escribió. La publicación de Apple dice que el registro permanece privado y nunca incluye datos de imágenes.
Las marcas de agua han tenido resultados mixtos hasta ahora. SynthID de Google desmintió una imagen falsa de Mitch McConnell en julio. Ese mismo mes, el propio detector de Meta falló muchas imágenes recortadas de su propio modelo.
Lo que encontraron los primeros críticos
Engadget La crítica Cherlynn Low encontró el modo con solo deslizar el dedo desde el modo Foto predeterminado. Cada toma guarda dos versiones, una de ellas un archivo DNG que el usuario desarrolla en la aplicación Fotos.
Sus imágenes de referencia se desarrollaron “casi instantáneamente”, escribió, pero el paso necesita una conexión a Internet. Ella lo llamó «una herramienta bastante básica». Engadget enumera el iPhone 18 Pro desde $ 1,199.
Jarón Schneider de PetaPixel escribió que los usuarios deben activar la función primero en Configuración. Sólo funciona en la cámara principal, a 1x y 2x. La aplicación Fotos rastrea las ediciones posteriores y muestra una vista de antes y después.
Según Schneider, solo el iPhone 18 Pro lo admite en el lanzamiento. Escribió que Apple planea brindar soporte a computadoras y navegadores más adelante.